Reiniciar móvil diariamente: el consejo de seguridad revelado por Sánchez
Descubre por qué reiniciar el móvil es clave para protegerse de virus y malware. El consejo de seguridad que Sánchez compartió en La Revuelta explicado por expertos.
El consejo de seguridad presidencial explicado
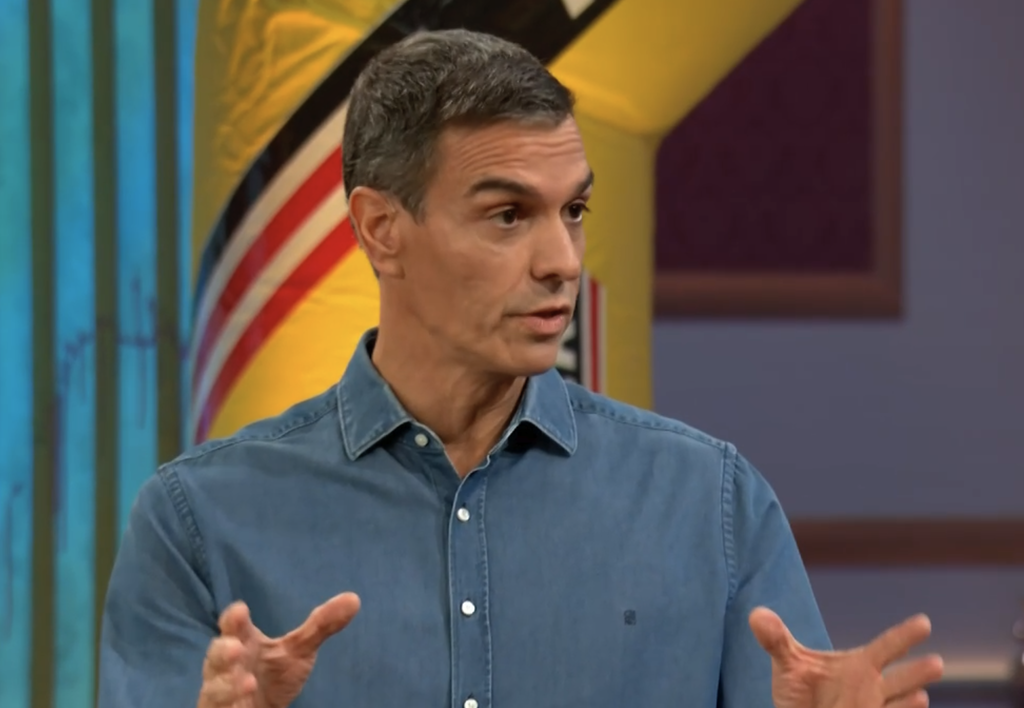
Reiniciar móvil regularmente es una medida de protección que ha trascendido desde los círculos de ciberseguridad gubernamental. Durante una entrevista en un programa televisivo, el presidente Pedro Sánchez reveló una estrategia específica recomendada por los especialistas en sistemas de La Moncloa: apagar el dispositivo cinco minutos diarios para reforzar la defensa contra amenazas digitales. Esta práctica surge de la experiencia real vivida por el Ejecutivo español, quien en 2022 informó públicamente de que sus dispositivos móviles habían sido infectados con Pegasus, un software de espionaje sofisticado que también afectó a otros miembros del Gobierno como Margarita Robles y Fernando Grande-Marlaska.
El contexto de esta recomendación fue lúdico inicialmente. Durante el programa, se bromeó acerca de regalarle un antiguo Nokia resistente a este tipo de ataques. Sin embargo, cuando se mencionó el incidente del espionaje Pegasus, Sánchez aprovechó para explicar qué medidas le sugirieron los responsables de sistemas de Moncloa tras preguntar cómo proteger sus teléfonos de amenazas similares.
Fundamentos técnicos del reinicio periódico
Detrás de una recomendación aparentemente simple existe una base sólida en ciberseguridad. Aunque el planteamiento televisivo fue simplificado, la práctica de reiniciar dispositivos tiene implicaciones técnicas reales y documentadas. Organismos internacionales de seguridad han respaldado esta medida con matices importantes respecto a la formulación original.
La Agencia de Seguridad Nacional estadounidense (NSA) establece recomendaciones diferentes a las cinco minutos diarios mencionados en televisión. Este organismo sugiere realizar apagados y reinicios completos con una periodicidad menor, aproximadamente una vez por semana. Por su parte, ANSSI, la agencia francesa especializada en ciberseguridad, propone un enfoque similar aunque con énfasis en la completitud del proceso: apagar totalmente el dispositivo y proceder al encendido de forma manual, sin utilizar funciones de reinicio rápido.
Cómo funcionan los virus sin persistencia
La clave técnica para entender por qué reiniciar móvil resulta efectivo radica en un concepto fundamental: la memoria volátil. Ciertos tipos de malware, incluidas versiones avanzadas de Pegasus, operan únicamente en la memoria RAM del dispositivo. Esto significa que su existencia depende de que el teléfono permanezca encendido continuamente. Cuando se produce un apagado completo seguido de encendido, ese código malicioso residente en memoria desaparece completamente.
Los ciberataques no persistentes representan un desafío particular para los atacantes precisamente por esta razón. Después de cada reinicio, el delincuente cibernético debe comprometer nuevamente el dispositivo para mantener el acceso. Las variantes recientes de Pegasus que operan a través de iMessage en dispositivos iOS ejemplifican este comportamiento: existen exclusivamente en memoria y se eliminan al apagar y encender el teléfono. Por esta razón, ANSSI enfatiza la importancia de no utilizar la función de reinicio automático, ya que algunos softwares maliciosos pueden simular ese proceso sin eliminar el código nocivo.
Más allá del apagado: medidas complementarias esenciales
Aunque reiniciar móvil regularmente constituye una práctica recomendable, especialistas en ciberseguridad subrayan que esta medida no debería considerarse como la principal línea de defensa. Existe una medida significativamente más importante y efectiva que complementa cualquier estrategia de protección: mantener el sistema operativo y todas las aplicaciones actualizadas.
Las actualizaciones de seguridad representan la herramienta más potente contra amenazas emergentes. Los fabricantes de sistemas operativos publican parches regularmente para cerrar vulnerabilidades que los atacantes podrían explotar. Las agencias de ciberseguridad internacionales recomiendan instalar estas actualizaciones de manera consistente y sin demoras innecesarias. Ignorar este aspecto deja el dispositivo expuesto a vectores de ataque conocidos y documentados.
Una estrategia integral de protección
La realidad de la defensa cibernética moderna requiere un enfoque multicapa. Apagar periódicamente el móvil suma beneficios adicionales, especialmente contra malware no persistente, pero debe formar parte de un conjunto más amplio de prácticas seguras. Mantener actualizados los sistemas, usar contraseñas robustas, desconfiar de enlaces y descargas sospechosas, y restringir permisos de aplicaciones son elementos igualmente críticos.
El relato de Sánchez, aunque simplificado para un contexto televisivo, captura una verdad fundamental: los organismos responsables de la seguridad presidencial reconocen el valor del reinicio periódico como componente de defensa. Sin embargo, aquellos que deseen aplicar este consejo harían bien en complementarlo con medidas más sustanciales. La protección genuina contra virus y malware requiere disciplina, conocimiento y aplicación consistente de múltiples estrategias de seguridad trabajando en conjunto.